
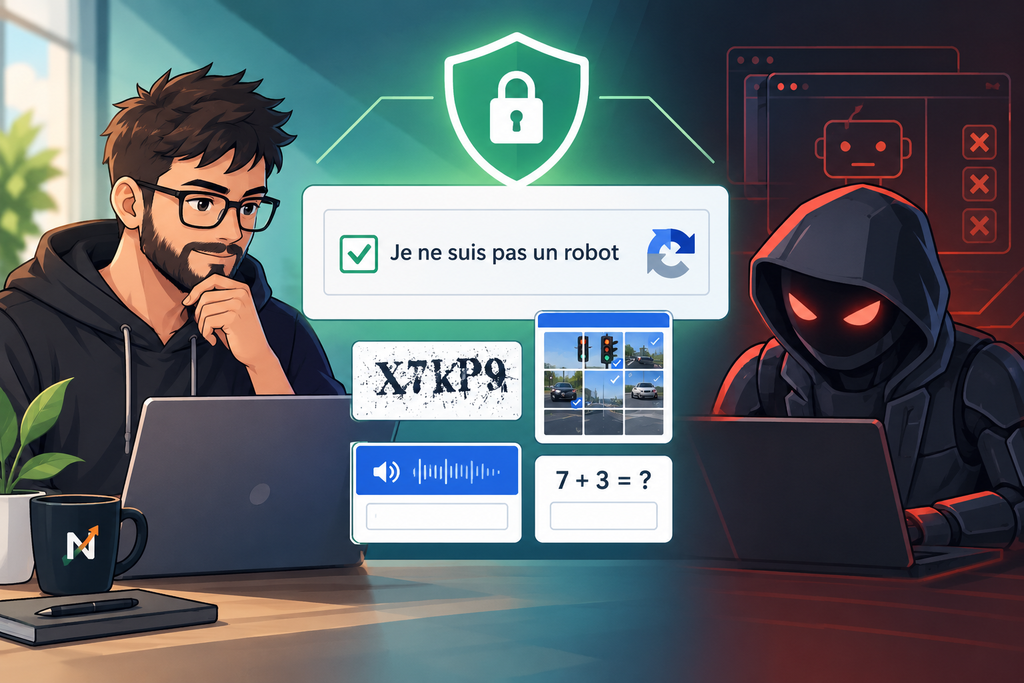
Vous avez certainement déjà rencontré cette petite case : « Je ne suis pas un robot ».
Parfois, un simple clic suffit. D’autres fois, on vous demande de sélectionner des voitures, des feux rouges, des passages piétons, des escaliers, une moto ou encore des panneaux sur plusieurs images.
Mais au fond, qu’est-ce qu’un CAPTCHA et pourquoi les sites nous demandent-ils de prouver que nous sommes humains ?
Un CAPTCHA, c’est quoi exactement ?
CAPTCHA est l’acronyme de « Completely Automated Public Turing test to tell Computers and Humans Apart ».
Derrière ce nom un peu barbare se cache une idée assez simple : faire passer un petit test à un visiteur afin d’essayer de déterminer s’il s’agit d’un humain ou d’un programme automatisé, appelé bot.
Pourquoi est-ce nécessaire ?
Parce qu’Internet n’est pas uniquement parcouru par des humains. Une énorme quantité de trafic provient de programmes automatisés. Certains sont parfaitement légitimes, comme les robots des moteurs de recherche.
D’autres sont beaucoup moins sympathiques.
Ils peuvent notamment tenter de créer des milliers de comptes, envoyer du spam, tester automatiquement des mots de passe, récupérer des informations ou encore abuser de certains services en ligne.
Le CAPTCHA constitue donc une barrière supplémentaire entre le site et ces robots.
Pourquoi un site a-t-il besoin de savoir si je suis humain ?
Imaginez un formulaire d’inscription sans aucune protection.
Un humain peut créer un compte.
Mais un programme peut également automatiser cette action et en créer des centaines ou des milliers en très peu de temps.
Même chose pour un formulaire de contact : un bot peut envoyer automatiquement des milliers de messages indésirables.
Sur un site marchand, des programmes peuvent également tenter d’acheter massivement certains produits ou billets très demandés afin de les revendre ensuite plus cher.
Les CAPTCHA sont donc utilisés dans différents contextes : création de comptes, formulaires, sondages, paiements et sites commerciaux, entre autres.
Comment fonctionne un CAPTCHA ?
Les premiers CAPTCHA étaient relativement « simples ».
On affichait par exemple une série de lettres et de chiffres volontairement déformés :
X7kP9
Le problème était que le texte était tordu, étiré, brouillé ou placé sur un arrière-plan rempli de bruit visuel.
Pour un humain, cela pouvait rester lisible.
Pour les programmes automatisés de l’époque, c’était beaucoup plus compliqué.
Mais les technologies ont évolué.
Les bots sont devenus beaucoup plus performants et certains sont désormais capables de résoudre des CAPTCHA qui auraient été difficiles à automatiser il y a quelques années.
Autrement dit : le CAPTCHA n’est pas une forteresse imprenable.
C’est simplement une couche supplémentaire de protection parmi d’autres.
« Je ne suis pas un robot » : vraiment ?
C’est probablement la forme de CAPTCHA que vous connaissez le mieux.
Vous cochez une case et… terminé.
Mais contrairement à ce que l’on pourrait penser, le système ne se contente pas forcément de regarder si vous avez réussi un petit jeu.
Certaines solutions modernes peuvent prendre en compte différents éléments liés au comportement de navigation afin d’estimer si l’activité ressemble davantage à celle d’un humain ou d’un bot.
Par exemple :
- la vitesse des interactions ;
- la manière dont une page est chargée ;
- le comportement de navigation ;
- le volume de requêtes ;
- certaines caractéristiques du navigateur ;
- des comportements considérés comme inhabituels.
Le fameux bouton peut donc être la partie visible d’un système beaucoup plus complexe.
Les différents types de CAPTCHA
Il n’existe pas qu’une seule forme de CAPTCHA.
Le CAPTCHA textuel
C’est l’ancien classique.
Vous devez recopier des caractères affichés de manière déformée.
Ces systèmes ont été très utilisés, mais ils présentent notamment un problème d’accessibilité : certains caractères peuvent être particulièrement difficiles à lire, notamment pour les personnes ayant des problèmes de vision.
Le CAPTCHA avec des images
Vous connaissez probablement celui-ci :
« Sélectionnez toutes les images contenant des feux de circulation. »
Vous devez alors identifier certains éléments dans une grille d’images.
Pour un humain, cela peut sembler évident.
Pour un programme, reconnaître correctement les objets présents dans des images complexes est une tâche beaucoup plus intéressante.
Du moins… jusqu’à ce que l’intelligence artificielle s’en mêle.
Le CAPTCHA audio
Pour améliorer l’accessibilité, certains systèmes proposent également une alternative audio.
Le principe est de faire écouter une série de chiffres ou de lettres que l’utilisateur doit ensuite retranscrire.
D’autres formes
Il existe également des CAPTCHA reposant sur :
- de petites opérations mathématiques ;
- des énigmes ;
- des interactions particulières ;
- l’analyse du temps nécessaire pour effectuer une action ;
- ou des systèmes fonctionnant presque entièrement en arrière-plan.
CAPTCHA et reCAPTCHA : quelle différence ?
On confond souvent les deux termes.
CAPTCHA désigne une famille de systèmes permettant de distinguer, autant que possible, un humain d’un programme automatisé.
reCAPTCHA, lui, est une solution développée par Google.
Au fil du temps, reCAPTCHA a évolué vers des systèmes utilisant notamment l’analyse comportementale et l’apprentissage automatique afin d’évaluer le risque qu’une interaction soit automatisée.
Certaines versions peuvent donc fonctionner avec très peu d’intervention de l’utilisateur.
Et c’est probablement une bonne chose…
Parce que personne ne rêve de passer son samedi après-midi à identifier 47 feux rouges pour accéder à un site.
Pourquoi suis-je parfois bombardé de CAPTCHA ?
Vous êtes tranquillement en train de naviguer et soudain :
« Prouvez que vous êtes un humain. »
Pourquoi vous ?
Plusieurs éléments peuvent provoquer ce type de vérification.
Par exemple, un site peut détecter :
- beaucoup de requêtes provenant d’une même adresse IP ;
- des interactions particulièrement rapides ;
- un navigateur présentant certaines caractéristiques inhabituelles ;
- un comportement ressemblant à celui d’un programme automatisé ;
- ou d’autres anomalies dans la navigation.
Cela explique aussi pourquoi deux personnes utilisant le même site peuvent ne pas recevoir exactement le même CAPTCHA.
Pourquoi l’adresse IP peut-elle déclencher davantage de CAPTCHA ?
Un autre élément peut jouer un rôle important : l’adresse IP utilisée pour accéder au site.
Une adresse IP permet notamment à un service de voir d’où proviennent les requêtes. Si une même adresse génère un nombre inhabituellement élevé de connexions ou de requêtes, elle peut être considérée comme suspecte et entraîner davantage de vérifications CAPTCHA.
C’est notamment quelque chose que l’on peut remarquer avec certains VPN.
Lorsque vous utilisez un VPN, votre connexion Internet semble provenir de l’adresse IP du serveur VPN plutôt que de votre adresse IP habituelle.
Le problème, c’est que vous n’êtes généralement pas la seule personne à utiliser cette adresse IP. Des dizaines, des centaines, voire davantage d’utilisateurs peuvent partager la même adresse de sortie.
Imaginez un immeuble avec une seule porte d’entrée : si beaucoup trop de personnes passent par cette porte en même temps, le gardien peut commencer à se poser des questions.
Pour un site web, le raisonnement peut être similaire :
Beaucoup de requêtes provenant de la même IP → comportement inhabituel → niveau de suspicion plus élevé → CAPTCHA plus fréquent.
Cela ne signifie évidemment pas qu’un VPN est dangereux ou qu’il provoque systématiquement des CAPTCHA. Mais une adresse IP ayant une mauvaise réputation, générant beaucoup de trafic ou étant fortement partagée peut être davantage surveillée.
À l’inverse, votre connexion domestique possède généralement une adresse IP utilisée par un nombre beaucoup plus limité de personnes. Elle peut donc rencontrer moins souvent ce type de vérification, même si cela dépend entièrement du site et de ses mécanismes de détection.
C’est aussi pour cette raison qu’un CAPTCHA peut parfois apparaître alors que vous n’avez absolument rien fait de suspect : le système peut simplement considérer que l’environnement depuis lequel vous vous connectez présente un risque plus élevé.
Mais les CAPTCHA sont-ils vraiment efficaces ?
Oui… mais pas à 100 %.
Et c’est là que les choses deviennent intéressantes.
Les bots modernes peuvent utiliser différentes techniques pour tenter de contourner ces protections.
Certains utilisent des modèles d’apprentissage automatique capables d’analyser des images ou du texte.
D’autres reproduisent des comportements humains : déplacements de souris, clics, navigation ou temps d’attente.
Il existe même des services dans lesquels des humains résolvent les CAPTCHA à la place des bots.
Le CAPTCHA est donc devenu une sorte de course permanente entre défenseurs et attaquants.
Un nouveau système apparaît.
Les bots apprennent à le contourner.
Les protections évoluent.
Et le cycle recommence.
Les limites des CAPTCHA
Le principal problème est qu’un CAPTCHA peut parfois être plus pénible pour l’humain que pour l’attaquant.
Il peut :
- ralentir la navigation ;
- frustrer les utilisateurs ;
- poser des problèmes d’accessibilité ;
- être incompatible avec certains anciens appareils ou navigateurs ;
- soulever des questions concernant la confidentialité des données.
Et surtout, un CAPTCHA ne devrait pas être considéré comme l’unique protection d’un site.
Une bonne sécurité repose généralement sur plusieurs mécanismes complémentaires.
Existe-t-il des alternatives ?
Oui.
Les sites peuvent utiliser différentes techniques pour limiter les abus sans forcément demander à chaque visiteur de résoudre un puzzle.
Parmi elles, on trouve notamment :
Les honeypots
Un champ invisible est ajouté à un formulaire. Un utilisateur normal ne devrait jamais le remplir, tandis qu’un bot automatisé peut le compléter automatiquement.
L’analyse comportementale
Le système observe la manière dont une personne interagit avec le site afin de détecter des comportements inhabituels.
La vérification par e-mail
Un lien ou un code envoyé à l’adresse e-mail permet de vérifier qu’un utilisateur possède bien cette adresse.
La double authentification
La 2FA ajoute une couche de sécurité supplémentaire en demandant un second élément de vérification.
Ces techniques peuvent être combinées afin de construire une protection plus robuste.
Alors, la prochaine fois que vous voyez un CAPTCHA…
Ne le voyez plus simplement comme « cette fichue case qui m’empêche d’entrer sur le site ».
Derrière cette petite vérification se trouve tout un système destiné à limiter les abus automatisés sur Internet.
Mais il faut également retenir une chose importante :
un CAPTCHA ne signifie pas qu’un site est invulnérable.
Les bots évoluent, l’intelligence artificielle progresse et les méthodes de détection doivent constamment s’adapter.
La cybersécurité n’est donc jamais un bouton « sécurisé à 100 % ».
C’est une course permanente entre ceux qui cherchent à protéger les systèmes et ceux qui cherchent à les contourner.
Et derrière un simple :
☑ Je ne suis pas un robot
se cache finalement une véritable bataille technologique.
Laisser un commentaire